FBI เตือนภัยกลโกง FaceStealer แฮกเกอร์เกาหลีเหนือใช้คลิปวิดีโอปลอมหลอกเหยื่อ
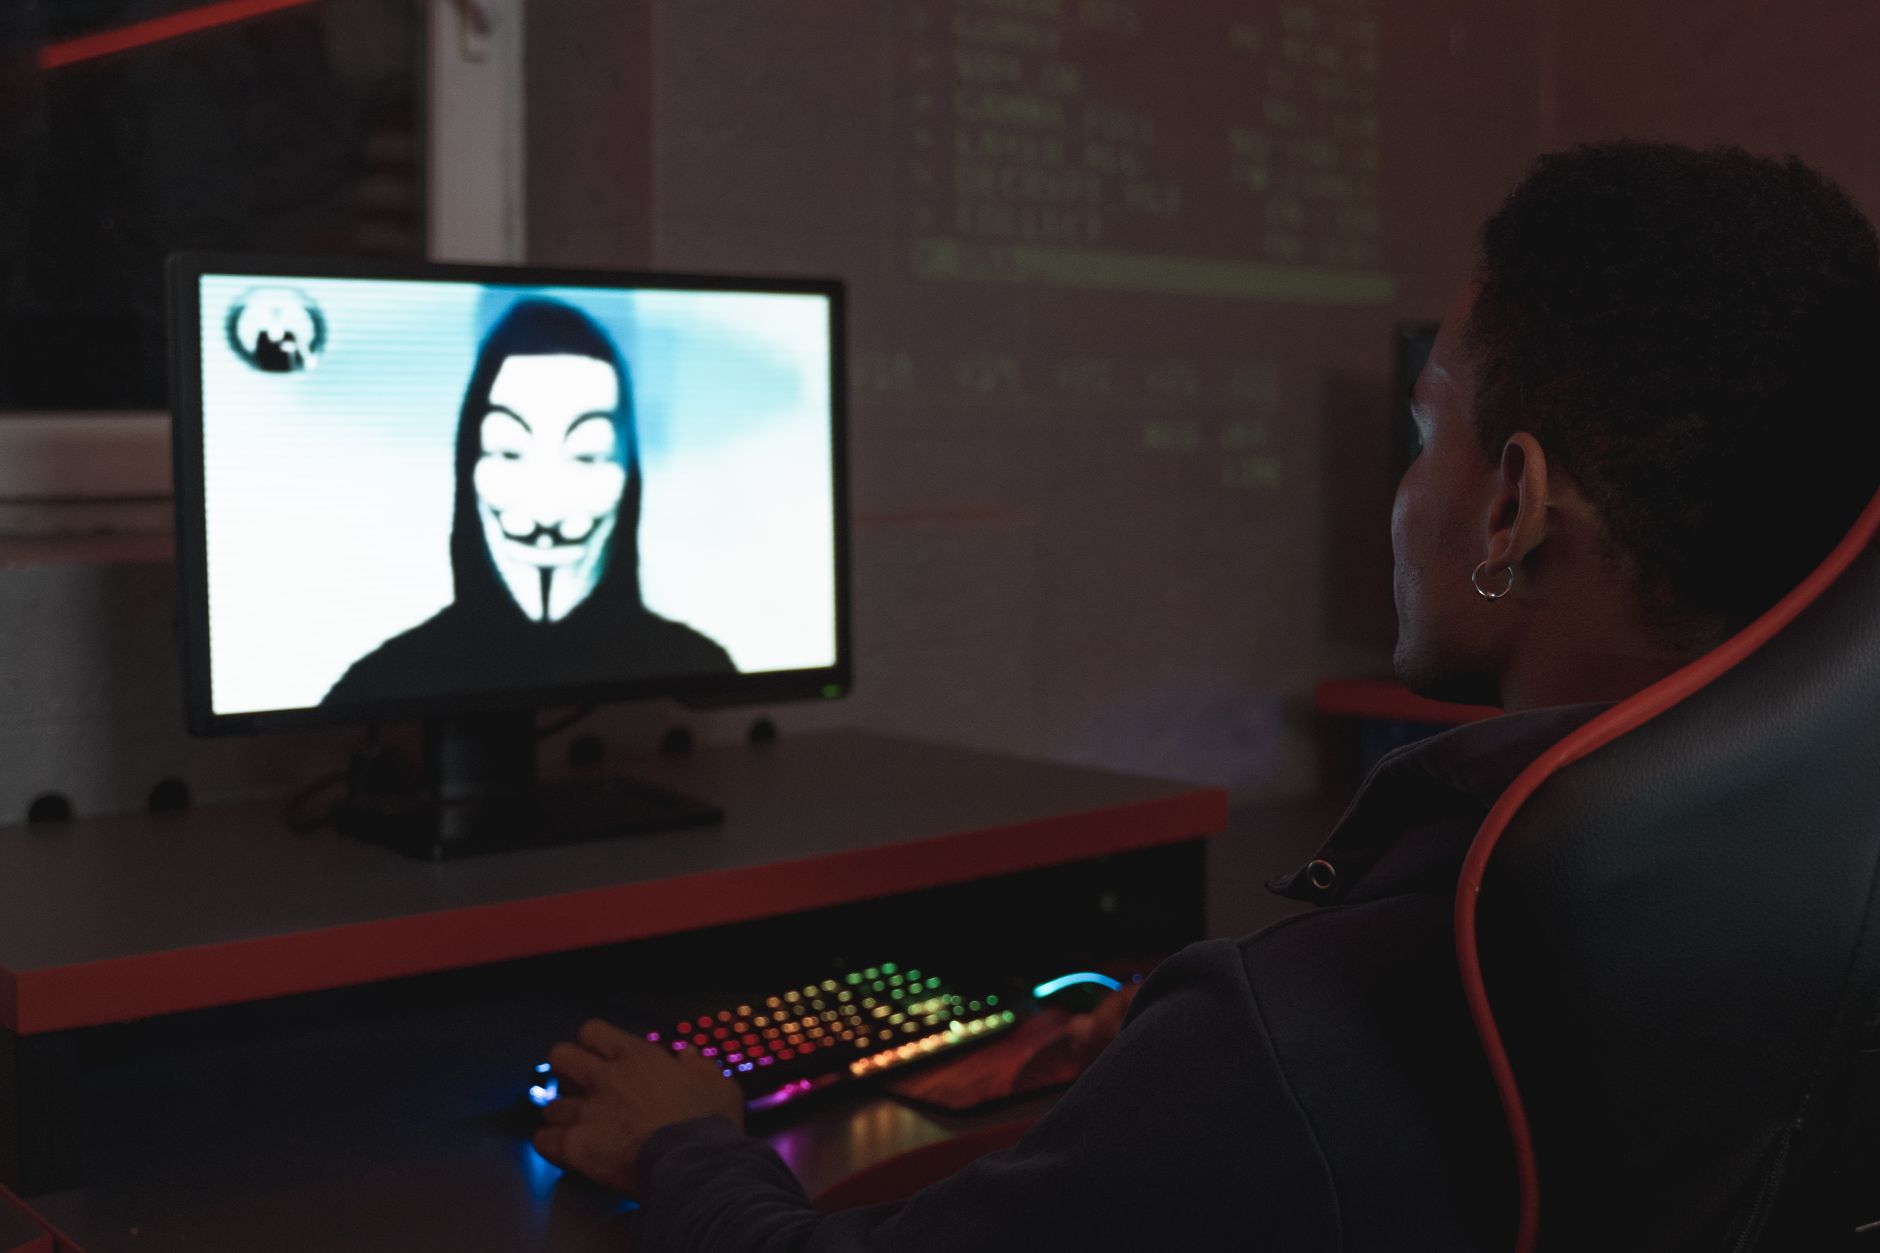
แฮกเกอร์ใช้คลิปวิดีโอที่บันทึกไว้ล่วงหน้ามาเปิดในสาย Zoom หรือ Teams เพื่อหลอกให้เหยื่อติดตั้งมัลแวร์และขโมยข้อมูล
สรุปข่าว
FBI ออกประกาศเตือนภัยกลโกงที่เรียกว่า FaceStealer ซึ่งกลุ่มแฮกเกอร์เกาหลีเหนือใช้คลิปวิดีโอที่แอบบันทึกไว้ของเหยื่อรายก่อนหน้า มาเปิดซ้ำในสายวิดีโอคอลปลอมเพื่อหลอกลวงเหยื่อรายใหม่ โดยมักอ้างว่าระบบเสียงขัดข้องเพื่อให้เหยื่อติดตั้งซอฟต์แวร์ที่เป็นอันตราย
กลยุทธ์นี้ทำให้แฮกเกอร์สามารถขโมยข้อมูลล็อกอินและเข้าถึงเครือข่ายของบริษัทได้ โดย FBI ระบุว่าในช่วง 18 เดือนที่ผ่านมา กลุ่มผู้โจมตีสามารถขโมยสกุลเงินดิจิทัลไปได้มากกว่า 400 ล้านดอลลาร์
ความเสี่ยงต่อองค์กร
นอกจากการหลอกลวงผ่านวิดีโอคอลแล้ว แฮกเกอร์เกาหลีเหนือยังใช้วิธีจ้างบุคคลอื่นมาสวมรอยสัมภาษณ์งานในบริษัทสหรัฐฯ เพื่อแทรกซึมเข้าสู่ระบบภายในขององค์กรและธนาคาร
หน่วยงานกำกับดูแลอย่าง OCC ยอมรับว่าการยืนยันตัวตนผ่านวิดีโอเพียงอย่างเดียวเริ่มไม่เพียงพอต่อการป้องกันการฉ้อโกงในปัจจุบัน โดยแนะนำให้องค์กรใช้การตรวจสอบหลายชั้นและยืนยันข้อมูลผ่านช่องทางอื่นที่เชื่อถือได้แทน
ผลกระทบ เชิงลบ
ข่าวนี้ส่งผลลบต่อความเชื่อมั่นในระบบความปลอดภัยทางไซเบอร์ของสถาบันการเงินและบริษัทเทคโนโลยี ซึ่งอาจนำไปสู่ต้นทุนการป้องกันภัยคุกคามที่สูงขึ้นและการตรวจสอบที่เข้มงวดขึ้น
เรียบเรียงเป็นภาษาไทยโดยกองบรรณาธิการ ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน